По нашей статистике за последние несколько месяцев наблюдается высокий уровень концентрации среди детектов различных Java-эксплойтов. Причем не особо новых, но уровень пробива по ним очень высок (не по нашей статистике, а в принципе =)).
Выше наша статистика по России и СНГ, дженерик на PDF немного обогнал остальных, но по миру в целом, Java лидирует. Это подтверждают и данные из админок от некоторых сплойтпаков:
На прошлой неделе был обнародован очередной 0-day для Adobe Reader (CVE-2010-2883). На этот раз повинна оказалась CoolType.dll, которая отвечает за парсинг True Type Font. Уязвимость проявляется при обработке шрифта с неправильной SING таблицей. В функции обработки есть вызов небезопасной синшной функции strcat(), которая при определенных условиях приводит к переполнению на стеке.
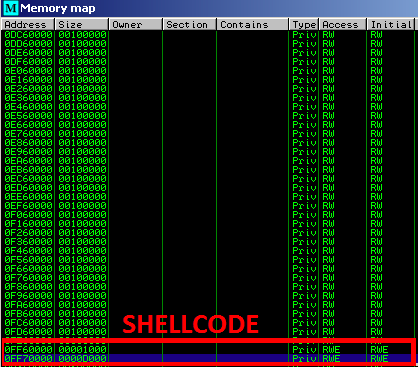
На протяжении всего текущего года компания Adobe уже не раз нас радовала серьезными уязвимостями, которые влекли за собой возможность удаленного выполнения произвольного кода. В этот раз очередной "шедевр" (CVE-2010-1297) был связан с уязвимостью в Adobe Reader и некоторыми особенностями обработки встроенных в pdf флеш-роликов. Многие уязвимости в продуктах Adobe (CVE-2010-129 входит в их число) могут эксплуатироваться не только на платформе windows, но на многих других, на которые они официально подставляются. Другое дело, что провести успешную атаку эксплойтом на одних плотформах проще, а на других сложнее. Сама Adobe не спешит выпускать заплатку для этой уязвимости и она запланирована только на конец июня, получается, что пользователи продукции этой компании подвержены риску почти на протяжении целого месяца. На мой взгляд для столь массовых продуктов это просто не допустимо. Ну, а теперь давайте рассмотрим саму уязвимость. Итак, уязвимость находиться в модуле authplay.dll, при обработке специально сформированного SWF. Корнем зла на этот раз оказался тег DoABC, использующийся при вставке swf в pdf-файлы. Во вредоносном SWF-файле заменен всего лишь один опкод, но именно он и приводит к ошибке. Оригинальный байт-код 0x66 (GetProperty) заменен на 0x40 (newfunction). Судя по всему уязвимость была найдена с применением методов фаззинга файловых форматов. Но выполнению SWF предшествует heap-spraying, используется для обхода DEP. В итоге мы получаем ret2lib в BIB.DLL, после чего начинается выполнение шелл-кода. Подобная техника обхода DEP была использована в нашумевшей атаке codname: Aurora. Сейчас она приминяется очень часто в различных эксплойтах. Для того чтобы попасть в библиотеку BIB.dll используются техники return-oriented programming (ROP), недостаток этого метода в достаточно длительном времени работы. Например, публичный эксплойт на CVE-2010-1297, опубликованный в рамках Metasploit. Оказался очень медленным и нестабильным в работе. На днях была опубликована программа BH'2010 USA та, что проводиться в Вегасе и на ней было замечено достаточно большое количество докладов посвященных ROP. Конец лета будет интересным :)
Напоследок небольшая демка, которую я записал для корпоративного блога, но мне она нравится и пожалуй продублирую ее здесь тоже :) На ней отчетливо видно, как не быстро отрабатывает ROP shellcode (из Metasploit'а работает как минимум в двое медленее). В качестве сандтрека была взята заглавная тема к фильму Pi.
pyew позиционирует себя, как инструмент для быстрого/экспресс анализа вредоносного кода, т.к. проведения для более глубокого анализа потребуется уже и отладчик и IDA. Автор pyew надеяться составить конкуренцию таким инструментам, как hiew, biew, radare прочим вьюверам. Для моих задач hiew конечно не переплюнуть, но программа в целом полезная. Итак чего умеет: - Поддерживает форматы: PE, ELF, PDF, OLE2 - Умеет дизассемблировать Intel 16/32/64 (используется distorm) - К дизасму прикрпучена возможность определить базовые блоки по началу/концу функции и выстраивать перекрестные ссылки. Также умеет парсить импорты/экспорты - Может находить в коде антиотладочные трюки, все трюки описаны в x86analyzer.py - Может находить в коде трюки по обнаружению VM, все трюки описаны в vmdetect.py - Может искать строки в файле заданные в Hexadecimal,String (ASCII and Unicode) или регулярным выражением - Поддерживает возможность поиска Shellcode и URL - Умеет автоматом слать запрос на VirusTotal и ThreatExpert
В этом месяце на конференции Black Hat 2010, традиционно проходящей в это время года, был представлен интересный доклад "Interpreter Exploitation: Pointer Inference and JIT Spraying". В этом докладе рассматриваются новые методики проведения атаки heap spray на указатели на объекты ActionScript находящиеся в памяти VM при проигрывании Flash-видео. Обход ASLR тут заключается в том, что при создании большого количества похожих объектов в памяти Flash VM нам становится проще ориентироваться в памяти, так как она уже становится не настолько рандомизированной.
Сегодня компания Immunity объявила о выпуске новой версии своего основного продукта Immunity CANVAS, в составе которого есть Aurora IE сплойт для Win7, использующий как раз технологию Flash-JIT-Spray.
Ниже привожу видео в Black Hat демонстрирующие работу технологии Flash-JIT-Spray на Vista SP2 и IE8.