Показаны сообщения с ярлыком IDA. Показать все сообщения

среда, 28 марта 2012 г.

Мастер-класс по анализу Win32/Georbot на PHD

На прошлой неделе мы обнародовали информацию о распространении Win32/Georbot нацеленного на хищение конфиденциальной информации, установки дополнительных модулей, предоставления злоумышленникам несанкционированного удаленного доступа и много чего еще.  


Подробный отчет по Win32/Georbot  можно найти здесь

Вся работа по анализу этой угрозы была проделана нашей канадской лабораторией. В рамках конференции PHD пройдет эксклюзивный мастер-класс, подготовленный Пьер-Марком Бюро, по анализу этой угрозы. Пьер-Марк возглавляет программу по глобальному мониторингу вредоносной активности и до недавнего времени занимал должность старшего вирусного аналитика, а это говорит о том, что он знаком с анализом вредоносных программ не понаслышке. В рамках мастер-класса будут рассмотрены наиболее интересные моменты по анализу Win32/Georbot:

  • IDA Pro кунг-фу 
  • деобфускация вызовов системных функций
  • написание скрипта для расчистки мусорных команд
  • обратный анализ протокола взаимодействия с командным центром
  • анализ управляющих команд и восстановление их логики работы
  • анализ дополнительных модулей и алгоритма взаимодействия с ними  

Помимо этого можно будет обсудить все детали атаки и попробовать узнать не паблик информацию. Приходите будет интересно!

воскресенье, 11 марта 2012 г.

Обзор книги: Practical Malware Analysis

В феврале вышла любопытная книга Practical Malware Analysis: The Hands-On Guide to Dissecting Malicious Software, авторы которой Michael Sikorski и Andrew Honig, являются известными практиками в области анализа вредоносных программ. 


И уже традиционно обозреваемые мной книги выходят в издательстве No Starch Press, именно это издательство выпускает сейчас больше всего книг для исследователей в области информационной безопасности и любезно предоставило специальный скидочный код «MATROSOVBLOGS», который дает вам 30% скидку на покупку любых книг (в том числе и электронных) на сайте издательства до первого мая текущего года.

вторник, 21 февраля 2012 г.

IDA и Appcall: зачем это все?

Начиная с версии IDA Pro 5.6 появился достаточно интересный, но не однозначный функционал, который позволяет вызывать нативные функции из отлаживаемого приложения прямо в процессе его отладки. Называется он appcall, но я встречал мало людей, которые действительно нашли ему применение в реальной жизни. Для себя же я счел его полезным для некоторых вещей в процессе исследования вредоносных программ, о чем и хочу рассказать вам ниже.

Одно самое важное ограничение appcall, это работа только в режиме отладки, то есть с уже запущенной программой, что в моем случае не всегда удобно, так как исследование вредоносных программ не всегда возможно в отладчике IDA. Причин на это достаточно много, начиная от более привычного и удобного для меня интерфейса OllyDbg и заканчивая рядом возможностей ольки, которых просто нет в отладчике IDA. Но при всем при этом, appcall парой может быть полезен. Например, во вредоносной программе используется функция хеширования для сокрытия явного обращения к библиотечным функциям, можно реализовать ее функционал в виде скрипта и обращать непонятные значения во волне читаемые имена функций, но это все же займет больше времени, чем просто вызывать соответствующий блок кода из уже отлаживаемой программы.


вторник, 2 августа 2011 г.

пятница, 3 июня 2011 г.

Криминалистический анализ TDL4 и TdlFsReader

С сегодняшнего дня обновленный TdlFsReader (hxxp://eset.ru/tools/TdlFsReader.exe) пошел на паблик. Поддерживаются все известные модификации, как для x86, так и для x64.
Ну и чтобы закрыть вопрос с демками которые показывались на PHD и CONFidence, записано видео с отладкой кода буткита в TDL4, который, собственно, осуществляет обход проверки цифровой подписи в драйверах для x64 систем. 

четверг, 19 мая 2011 г.

Впечатления от PHD

Сегодня практически с самого начала я присутствовал на этом мероприятии. У входа мне удалось встретить знакомых из оргов и меня любезно провели миную огромную очередь страждущих попасть внутрь, чтобы я мог не торопясь подготовить оборудование для проведения мастер-класса "Проведение криминалистической экспертизы и анализа руткит-программ на примере TDL4".

На самом деле наверное жестоко было мучить публику с утра по раньше хардкорными выкладками об внутреннем устройстве ОС и механизмах обхода проверок цифровой подписи :) Но выбора у меня не было, так как в полдень я уже должен был выдвигаться в аэропорт, но об этом расскажу позже. На удивление этот хардкор заинтересовал довольно многих и зал был наполнен целиков, включая проходы. Это крайне приятно, значит не зря было потрачено время на подготовку.

суббота, 2 октября 2010 г.

Обновление IDA Pro до версии 6.0

Вчера тихо и незаметно вышла обновленная версия наиболее часто используемой мной тулзы IDA Pro до версии 6.0. Самое большое нововведение этой версии заключается в том, что теперь мы имеем единый графический интерфейс на QT для Win/Mac/Linux платформ. И выглядит он даже удобнее прежнего + плюс еще была замечена более быстрая загрузка и скорость работы. Вот так оно выглядит на моем маке:


вторник, 17 августа 2010 г.

Dr.Gadget спешит на помощь

Попался тут недавно на глаза довольно любопытный плагин для IDA, основной задачей которого является помощь в анализе и подготовки ROP-последовательностей.

Зовут это чудо Dr.Gadget и умеет он следующее:
- собственно загрузку ROP-последовательности в виде бинарного файла и ее редактирование (удобно при написании сплойтов).
- добавление элементов из загруженного в IDA файла (удобно для поиска и добавления rop gadgets)
- поиск последовательностей ассемблерных инструкций и добавление их

Плагин можно использовать как при статическом анализе, так и при динамическом, что собственно удобно при анализе эксплойтов использующих технику ROP.

Ну и на последок вот вам ссылка на достаточно большую коллекцию уже готовых rop gadgets от corelanc0d3r.

понедельник, 12 июля 2010 г.

IDA + Bochs: нафига оно надо?

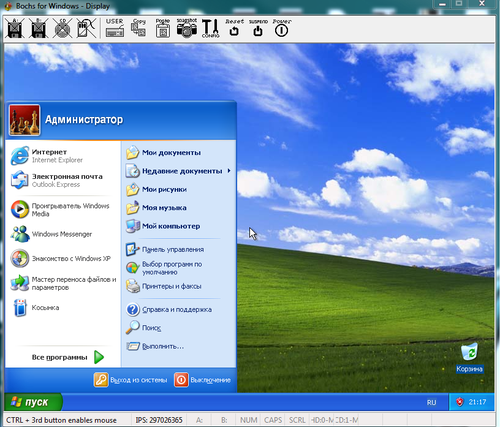
Я как-то уже писал об эмуляторе x86emu для IDA, но сегодня я хочу рассказать о гораздо более мощном эмуляторе Bochs. Bochs представляет собой полный эмулятор системы, на базе которого вы можете загрузить любую ОС (если только нужное для загрузки этой ОС железо поддерживается эмулятором).
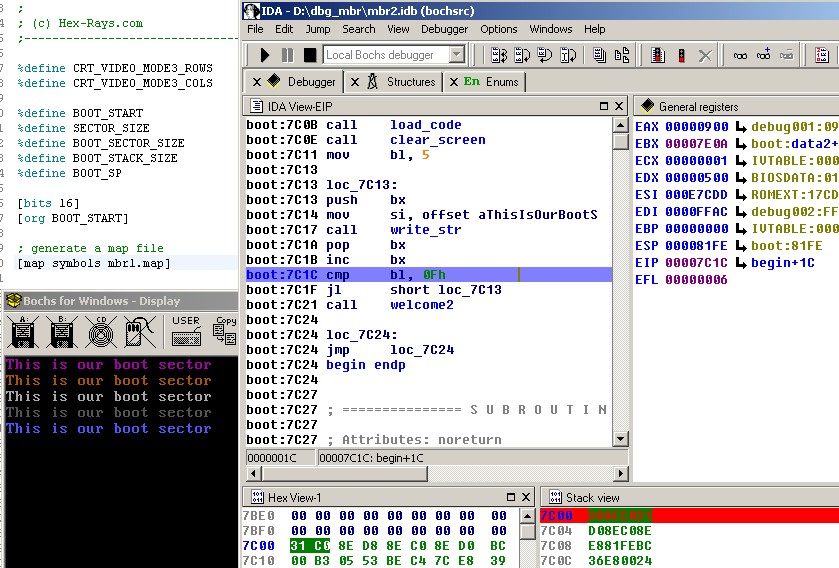
В эмуляторе есть встроенный отладчик, который позволяет отлаживать загрузку операционной системы еще на раннем этапе. Но самое интересное другое, а точнее то, что начиная с версии IDA Pro 5.4 появилась возможность подключаться к отладчику Bochs из стандартного интерфейса IDA. Работает эта связка достаточно быстро, в отличии, если вы попытаетесь загрузить винду под эмулятором и выполнить какие-то осмысленные действия. А том, как подключить отладчик Bochs из IDA уже есть хороший мануал, а я постараюсь рассказать собственно зачем это делать. На самом деле эту возможность почему то многие упускают из виду, хотя порой эта фича оказывается крайне полезной. Например, при отладке шелл-кода, обфусцированного кода или когда просто нужно быстро выполнить произвольный участок исполняемого файла. IDA поддерживает несколько режимов отладки в связке с Bochs:
- отладка ранней стадии загрузки (Disk Image), что позволяет отлаживать boot record
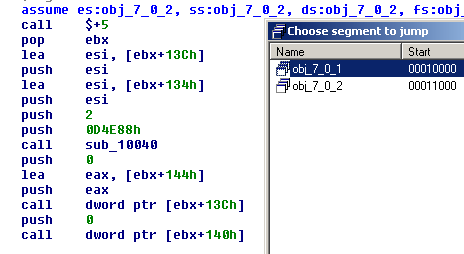
- отладка произвольного участка кода (IDB), позволяет выполнить на эмуляторе любой выделенный участок кода. Этот режим полезен при отладке шелл-кода и обфусцтрованных участков кода
- отладка исполняемого файла (PE), стандартный режим отладки
Отладка загрузочной записи бывает очень полезна при анализе зловредов, которые ее модифицируют (mebroot, gootkit ...).
Использование связки IDA + Bochs значительно эффективнее, нежели x86emu, т.к. здесь происходит эмуляция не выборочного набора вызовов API, а работы всей ОС целиком.

понедельник, 5 июля 2010 г.

Обновление IDA и Hex-Rays


Как-то неожиданно обновились на прошлой неделе сразу и IDA до версии 5.7, и Hex-Rays до версии 1.3 (еще обновился ARM Decompiler, но я его пока не использовал почти, только из любопытства немного покрутил). Hex-Rays, причем уже обновлялся относительно недавно до версии 1.2, где одним из главных нововведений была поддержка декомпиляции операций с плавающей точкой. Этот релиз больше похож на большой bugfix, где поправили много всяких недочетов и навели немного гламура на внешний вид декомпилированного листинга. Все гламурные рюшки версии 1.3 можно увидеть на сomparison Page. А changelog с багфиксами здесь.
Из важных нововведений для IDA, наконец-то сделали поддержку MMX/XMM регистров во строенном отладчике. Появилась возможность подгрузить отладочные символы и автоматически делать анализ кода для выбранного модуля в процессе отладки. Сильно обновился IDAPython до версии 1.4, там случился тоже большой багфикс и улучшалась скорость работы. А самое главное, теперь появилась нормальная дока по всем методам и классам поддерживаемым в IDAPython. Полный changelog здесь. Я уже давно перешел на использование IDAPython, ибо меньше времени и удобнее нежели IDC, думаю, что дальше развивать IDC нет смысла.
Еще интересно, что началось тестирование нового интерфейса написанного на QT и дающего возможность нормального GUI под все поддерживаемые платформы. Наконец-то у меня будет нормальная IDA на моем маке и без использования ВМ, а не это консольное убожество.
В этом году вообще чувствуется активная разработка и желание улучшить свои продукты со стороны разработчиков IDA, а ведь такими темпами и 6.0 не за горами. Интересно, когда они начнут нам анонсировать вкусности шестерки :)

пятница, 26 марта 2010 г.

Совместный реверсинг

Сегодня появилась интересная публикация в блоге компании Zynamics на тему коллективного реверсинга. Вообще идея коллективного подхода схожего с системой контроля версий для программистов, только для реверсеров использующих IDA, витает уже давно. К примеру на одном из последних Defcon'ов был доклад по схожей тематике и даже представлен плагин CollabREate для IDA.
Но в Zynamics задумали нечто более глобальное, они хотят реализовать нечто вроде открытой базы знаний для всех. Больше всего это походит на идеологию проекта github. Для начала использования этого сервиса вам нужно установить себе плагин BinCrowd для IDA и зарегистрироваться на bincrowd.zynamics.com .

понедельник, 1 февраля 2010 г.

Hex-Rays 1.2 have been released!

С сабжевым заголовком сегодня получил собственно письмо от граждан разработчиков, которые прислали мне его аж два раза. Первый раз как пользователю этого продукта, а второй как купившему IDA, они решили еще раз напомнить о существовании Hex-Rays :) Но сейчас не об этом, в этот раз в Rays довольно много существенных изменений, которые меня сильно порадовали и о которых не могу не рассказать.
Итак поехали обо всем по порядку:
- поддержка SSE scalar floating point, ну здесь в общем-то все понятно, теперь вместо asm-вставок того, что раньше не декомпилилось мы видим вполне читаемый код
- ура, теперь наконец-то есть нормальная поддержка условий вида ?: и целочисленного деления %, раньше вместо них было что-то монструозное
- реализована поддержка более 500 intrinsic functions для MS и Intel компиляторов
- преоптимизация при помощи нового микрокода, что позволит сворачивать код более компактно. Это круто, вот бы еще дали доступ к работе с этим микрокодом на уровне API и это пожалуй было бы очень интересно для оптимизации обфусцированного кода
В целом улучшений очень много и код выглядит заметно читабельнее неже ли от предыдущей версии, ну и пофиксили кучу всяких маленьких, но неприятных багов.
Подробнее о новинках, сравнение изменении с предыдущей версией

среда, 6 января 2010 г.

PDF file loader для IDA

Сегодня появилась статья в блоге Ильфака на тему создания загрузчика на питоне, в качестве примера приводится загрузчик для PDF, на самом деле очень актуальный пример. В предыдущем своем посте я уже писал о появившейся возможности создания загрузчиков на IDC или Python в новой версии IDA Pro 5.6. Приведенный пример как раз иллюстрирует прелести этой новой фичи.


Все подробности у автора в блоге
Ссылка на сам скрипт pdf-ldr.py

четверг, 31 декабря 2009 г.

Обновление IDA Pro до версии 5.6

Вчера в самый канун НГ зарелизилось очередное обновление горячо мной почитаемого инструмента IDA Pro до версии 5.6. Не буду перечислять здесь всех улучшений, так как здесь есть полная версия фича листа.
Фичи нового релиза, которые мне показались полезными для моих проектов:
- Scriptable loaders - теперь появилась возможности реализовывать модули загрузчиков не только в виде DLL на плюсах, но и ввиде скриптов на Python. Полезность этой фичи в значительном уменьшении трудозатрат и времени на разработку собственных загрузчиков
- Значительно увеличина скорость работы загрузчика crash dump'ов для винды
- Появилась вменяемая поддержка отладки х64 приложений для Mac OS X
- Appcall - фича удобная для фазинга входных параметров вызываемых функций
- Добавлена полная поддержка CLI 2.0 иснтукций для .NET приложений, ну что сказать давно пара уже было ее добавить
- Улучшен разбор формата исполняемых файлов MACHO с использованием dylibs

вторник, 29 декабря 2009 г.

О полезности x86emu

Решил написать об одном довольно интересном и полезном плагине для IDA, о котором почему-то не так много народу знает и еще меньше использует.
Разработчиком этого плагина, вот уже более пяти лет (разрабатывается с 2003 года), является Chris Eagle. Небезызвестный автор уникальной в своем роде книге The IDA PRO Book. На самом деле попыток реализовать эмуль в виде плагина для IDA было довольно много и даже некоторые из них были довольно удачными, но все они постепенно канули в лету. Причин для этого было много не удачная реализация и лень чего-то менять в ней, закрытые исходники и игнорирование автором просьб общественности о добавление полезного функционала и т.п.

Итак что же умеет x86emu (стандартные вещи опущу пожалуй):
- есть поддержка floating point operations
- поддержка MMX
- поддержка SSE
- парсит PE import tables
- показывает структуру PEB/TEB
- понимает SEH
- понимает специфику формата ELF (правда пока еще не все реализовано)
- эмуляция вызова некоторых WinAPI-функций

Помимо эмуляции x86-инструкций x86emu умеет эмулировать вызов довольно большого количества WinAPI-функций: список всех эмулируемых WinAPI-функций.
Этот плагин распространяется в исходных кодах, что само по себе очень ценно. Так же в стандартной поставке есть скомпилированный вариант x86emu.plw для версии IDA Pro 4.9 (freeware version). Есть некоторые нюансы при сборке плагина для новых версий IDA, поэтому я залил сюда свою сборку для IDA v5.5.
Домашняя страница проекта
Репозиторий на SourceForge

воскресенье, 6 декабря 2009 г.

Gray Hat Python: Python Programming for Hackers and Reverse Engineer

Довольно интересная книжка затрагивающая широкий круг задач, связанных с автоматизацией обратного анализа на Python. Как минус многие темы рассматриваются вскользь и практически не раскрыты, но книжка все же полезная, так как по темам, которые она затрагивает не так много стоящей литературы.

Justin Seitz "Gray Hat Python: Python Programming for Hackers and Reverse Engineers"
No Starch Press | English | 2009-04-01 | ISBN: 1593271921 | 232 pages | PDF | 2,5 MB
http://www.megaupload.com/?d=5DMR8C0R

четверг, 22 октября 2009 г.

VIVA LA REvoluсion

Классный рисунок на футболке, где бы достать такую же. Очень хочу :)

среда, 21 октября 2009 г.

Интеграция интерактивной консоли IPython и IDA Pro

На днях обнаружил интересный скриптик на питоне, который осуществляет интеграцию интерактивной консоли IPython в IDA. Прелесть этой интеграции в том, что во встроенной в IDA интерактивной консоли совершенно не удобно набирать длинные скрипты на IdaPython, а в IPython это делать гораздо удобнее. В общем экономит время, нервы и потраченные силы :)
Забирать сие счастье тут